Funktion erklärt · Organisation und Benutzer
Benutzer, Rollen und Zugriffe verstehen
Wie AutohausPilot Organisation, User, Rollen und Betreiberzugriffe voneinander trennt.
Kurzantwort
AutohausPilot trennt Autohaus, Person und Rolle. Das Autohaus ist die Organisation. Jede echte Person sollte einen eigenen User bekommen. Die Rolle entscheidet, was sichtbar und möglich ist.
Grundmodell
- Organisation: Autohaus oder Mandant.
- User: echte Person mit Login.
- Rolle: Zugriff und Sichtbarkeit innerhalb der Organisation.
Aktueller Stand
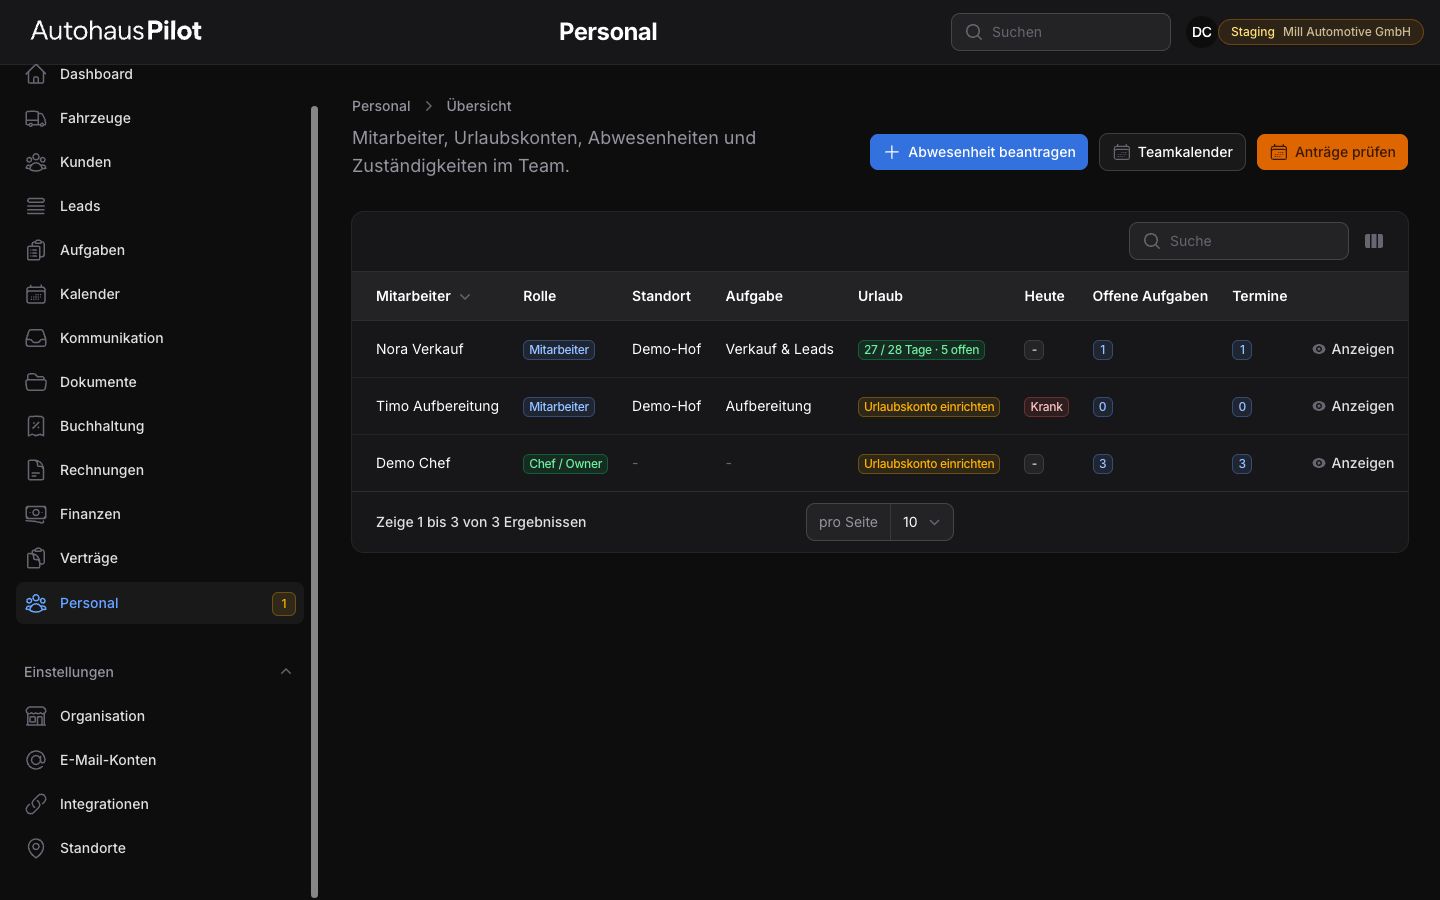
Das Rollenmodell begrenzt bestimmte Arbeitsabläufe bereits konkret. Normale Autohaus-User sehen den Arbeitsbereich ihres Autohauses. Superadmins sind Betreiberzugänge und nicht Teil der normalen Autohaus-Oberfläche.
Als Owner eines aktiven Autohauses kannst du unter Einstellungen > Teamzugänge Mitarbeiter einladen, solange dein Tarif freie Zugänge enthält. Noch gültige offene Einladungen reservieren bereits einen Platz. Du kannst diese Einladungen erneut senden oder zurückziehen. Die eingeladene Person richtet ihr eigenes Passwort ein.
Zur Auswahl stehen Vertrieb, Buchhaltung, Mitarbeiter und Lesezugang. Owner- oder Adminzugänge, Rollenänderungen und das Entfernen bestehender Benutzer laufen weiterhin über den Betreiber. Admins und Mitarbeiter können keine Teamzugänge verwalten.
Owner und kaufmännische Organisationsdaten
Der Owner verwaltet unter Einstellungen > Vertrag & Datenschutz den AVV, Tarifbuchung, Tarifwechsel, Kündigung, AutohausPilot-Rechnungen und den SaaS-Datenexport. Mitarbeiter und Admins ohne Owner-Rolle sehen diese kaufmännischen Daten nicht.
Jeder Zugang hat ein eigenes persönliches Profil. Die Zwei-Faktor-Authentifizierung wird daher pro Person eingerichtet und nicht gemeinsam für die ganze Organisation aktiviert.
Warum keine geteilten Logins?
Eigene Logins sind wichtig für:
- Nachvollziehbarkeit
- Support
- Audit-Logs für protokollierte Aktionen
- Dokumentenzugriffe
- Rechnungsaktionen
Was noch nicht final ist
Feingranulare Berechtigungen für einzelne Felder, Margen, Löschfunktionen oder sensible Personalbereiche sind vorbereitet, aber noch keine fertig ausgebaute Rechte-Engine.
Lesezugang und Rechnungsaktionen
Ein Lesezugang (viewer) kann Geschäftsdaten ansehen, aber keine normalen Geschäftsdatenänderungen ausführen. Finalisieren und Stornieren von Rechnungen sind auf Inhaber, Administratoren und Buchhaltung begrenzt. Sichtbare Daten gehören immer zum aktuell ausgewählten Autohaus. Diese Regeln ersetzen keine vollständig feingranulare Rechteverwaltung für jedes Feld.
Inhaber und Administratoren verwalten Mailkonten und Integrationen. Die Owner-Funktionen für SaaS-Vertrag und Datenexport bleiben davon getrennt.